
39 % des TPE et PME ont déjà subi un incident de sécurité, 48 % des attaques ciblent directement les petites et moyennes structures, et 1 entreprise sur 2 touchée sévèrement ne s’en relève pas. Face à ces chiffres marquants, la rapidité de réaction n’est plus un simple avantage : c’est la condition sine qua non pour empêcher une cyberattaque de détruire une organisation.
Comme l’a souligné François Verryden, président de Skyfall Protection, lors de son intervention dans l’émission Les Vraies Voix Qui Font Tourner La France, les entreprises ne doivent plus se demander si elles seront touchées, mais quand.
Selon les rapports sectoriels et les alertes de l’ANSSI, le temps moyen de détection d’une intrusion au sein d’une entreprise française dépasse souvent plusieurs semaines, voire plusieurs mois. Avec sa solution, Skyfall Protection neutralise la menace en 13 minutes.
Anatomie d’une cyberattaque moderne
Loin de remplacer les techniques historiques, les nouvelles formes de piratage s’y superposent. Comme détaillé dans le guide sur les 6 types de cyberattaques qui menacent les PME, les méthodes traditionnelles telles que le phishing, les logiciels malveillants ou le vol d’identifiants restent massivement utilisées pour s’introduire dans les réseaux.
Aujourd’hui, ces attaques historiques se combinent à des techniques plus sophistiquées et invisibles :
- Les attaques Zero-Day : Exploitation de failles informatiques encore inconnues des éditeurs de logiciels. Aucun correctif n’existant, les outils classiques ne détectent pas l’intrusion.
- Les Infostealers (voleurs de données) : Infiltration discrète de logiciels pour dérober identifiants et accès sans déclencher d’alerte immédiate.
Par ailleurs, l’émergence de l’intelligence artificielle offre aux cybercriminels la possibilité d’automatiser, voire industrialiser, le repérage des failles et le déclenchement des attaques.
Les antivirus classiques : aveugles face aux cyberattaques modernes
La majorité des entreprises s’appuient sur de simples antivirus. Or, ces outils fonctionnent par « signatures » : ils ne reconnaissent que les virus déjà répertoriés.
Face à une cyberattaque utilisant une faille zero-day, un infostealer ou un piratage via des identifiants légitimes volés, les antivirus classiques restent inefficaces.
Le Protocole Skyfall : 13 minutes pour neutraliser la menace
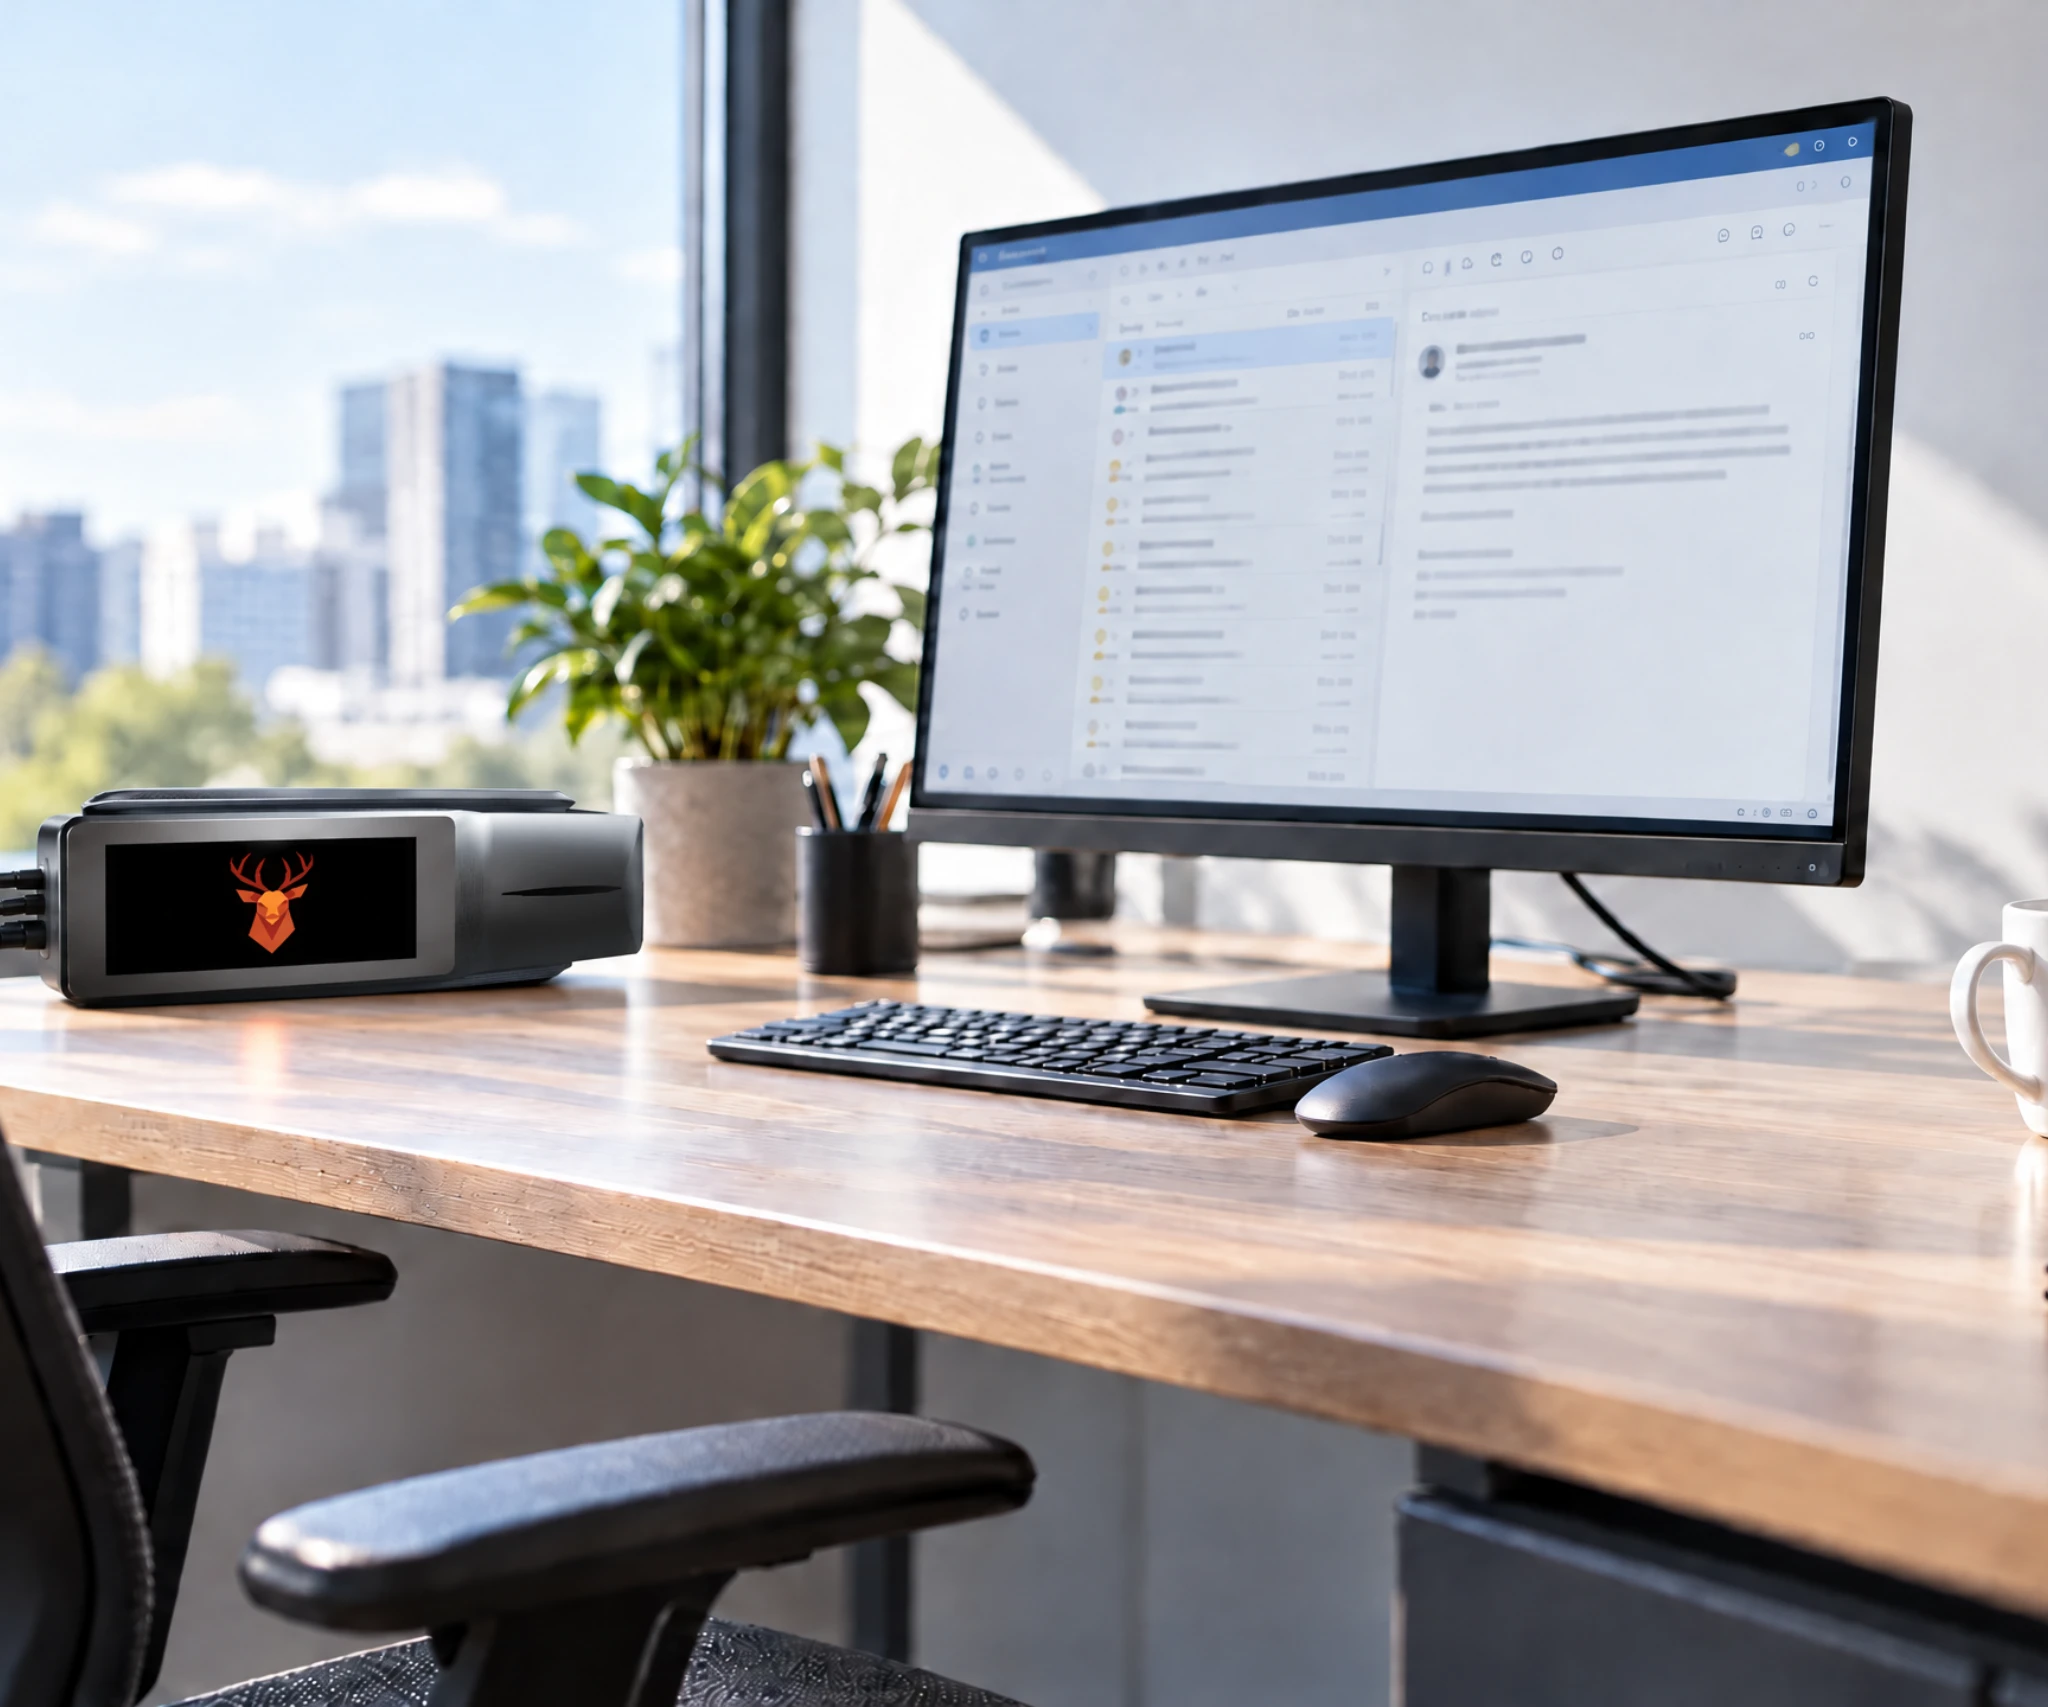
Pour répondre à l’ensemble de ces risques et protéger le tissu économique, Skyfall Protection a développé le Protocole Skyfall, une solution globale s’appuyant sur le boîtier Sentinel, véritable cyber gardien, et sur la stratégie de « déconnexion défensive ».
Le protocole s’articule en 3 phases :
- – Détection comportementale par IA : L’intégralité des flux entrants et sortants sont analysées grâce à une IA souveraine, qui détecte le moindre signal, même faible, de l’imminence d’un incident. Deux marqueurs sont immédiatement attribués à l’attaque : un marqueur quantitatif pour évaluer la dangerosité de la menace, et un marqueur qualitatif pour déterminer une typologie précise.
- – Analyse humaine 24/7 : L’alerte est transmise à un centre de télésurveillance protégé, en France. Un expert confirme la cyberattaque en temps réel, de jour comme de nuit, pour éliminer les faux positifs et contacte le référent de l’entreprise en moins de 180 secondes.
- – Neutralisation de la menace : Une fois la cyberattaque confirmée, ou automatiquement après 10 minutes sans réponse du référent en cas de danger majeur, la connexion est coupée à distance pour isoler le danger.
Respect du secret professionnel : les engagements de Skyfall sur la confidentialité des données
L’analyse des flux réseau ne doit pas se faire au détriment de la souveraineté ou du secret des affaires. Skyfall Protection garantit un niveau de confidentialité maximal en appliquant une règle stricte : aucune collecte de données n’est réalisée en dehors des incidents avérés. Rien ne sort du réseau de l’entreprise dans le cadre d’un usage quotidien standard.
Ce principe repose sur deux piliers fondamentaux :
- – Aucune aspiration de données en temps normal : L’analyse des flux s’effectue localement sur la Sentinel pour détecter d’éventuelles déviations comportementales, sans transmettre ni héberger de documents ou de correspondances.
- – Collecte uniquement en cas d’alerte : Lors d’un piratage, la promesse de Skyfall Protection est claire : la collecte se limite strictement au pattern (ou schéma d’empreinte) des données ayant traversé le flux avant et pendant l’incident.
Cette approche ciblée permet aux analystes de comprendre le vecteur d’intrusion et de valider la neutralisation de la cyberattaque, tout en garantissant l’étanchéité totale des données confidentielles, comptables ou juridiques de l’organisation.